Où vivent les données de vos clients, et qui y a accès ?
Savoir où vivent les données de vos clients, c’est pouvoir nommer chaque endroit où se trouvent leurs renseignements personnels, qui peut les consulter, et chez quel fournisseur ils sont gardés. La Loi 25 tient la concession responsable de ces renseignements, même confiés à un tiers. En concession, la réponse honnête commence souvent par : un peu partout.
Où vivent vraiment les données d’une concession ?
Dans le CRM et le DMS, oui. Mais rarement là seulement. Faites le tour d’une semaine ordinaire, et vous les trouverez aussi :
- dans le cellulaire personnel des vendeurs : des textos, et des photos de permis de conduire ou de talons de paie pour un dossier de financement ;
- dans les courriels, y compris le compte d’un employé parti ;
- dans un fichier exporté « pour une promotion », sur un portable ;
- dans les outils des fournisseurs de leads et des prêteurs ;
- dans le classeur du bureau des ventes.
Aucune de ces copies n’a été décidée. Chacune est née d’un raccourci raisonnable, un jour chargé. Ensemble, elles forment une carte que personne n’a dessinée.
Qui y a accès, aujourd’hui ?
Souvent plus de monde qu’on le croit. Le vendeur parti au printemps, dont le compte fonctionne encore. Le mot de passe partagé du poste de la réception. Le fournisseur dont on ne sait plus ce qu’il conserve, ni où.
La question n’est pas la confiance. Personne ne protège un accès dont il ignore l’existence. Et le jour d’un incident, la première question sera justement celle-là : qui pouvait voir quoi ?
Que dit la Loi 25 sur l’endroit où vivent ces données ?
La loi ne dresse pas la carte à votre place, mais elle en fixe les attentes. Le dossier du risque qu’on ne voit pas résume l’ensemble. Voici celles qui touchent l’endroit où vivent les données :
- protéger les renseignements personnels par des mesures de sécurité raisonnables, selon leur sensibilité ;
- encadrer par écrit ce qu’un fournisseur fait des renseignements que vous lui confiez : vous en restez responsable ;
- faire une évaluation des facteurs relatifs à la vie privée avant de communiquer des renseignements à l’extérieur du Québec ;
- consigner chaque incident de confidentialité, comme un cellulaire perdu avec des pièces de clients, et aviser quand le risque de préjudice est sérieux ;
- détruire ou anonymiser les renseignements quand la fin pour laquelle on les a recueillis est accomplie, sous réserve des durées que la loi impose.
Demandez donc à chaque fournisseur où vos données sont gardées. Sa réponse vous dit si l’évaluation vous concerne. Ce guide n’est pas un avis juridique : pour votre cas, un professionnel du droit tranche.
Comment refaire la carte de vos données ?
Endroit par endroit, avec une question pour chacun.
| L’endroit | Le risque | La question à poser |
|---|---|---|
| Le cellulaire d’un vendeur | Les conversations partent avec lui. | Ces échanges peuvent-ils passer par un outil de la concession ? |
| La boîte courriel d’un employé parti | Le compte reste ouvert, ou personne ne le lit. | Qui a fermé l’accès, et quand ? |
| Un fichier exporté pour une promotion | Une copie sans date de fin. | Qui l’a, et quand sera-t-il détruit ? |
| Le logiciel d’un fournisseur | La concession reste responsable de ce qu’il garde. | Où sont les données, et qui les traite ? |
| Le classeur du bureau des ventes | Aucune trace de qui l’ouvre. | Qu’y garde-t-on encore, et pourquoi ? |
- Listez chaque endroit où entre un renseignement client : formulaires, textos, courriels, comptoir, fournisseurs.
- Pour chaque endroit, notez qui y a accès. Fermez les comptes des personnes parties, le jour même de leur départ.
- Demandez à chaque fournisseur, par écrit, où vos données sont gardées et qui les traite pour lui.
- Fixez une durée de conservation par type de dossier : un lead sans suite ne se garde pas comme un dossier de financement.
- Ramenez les échanges vers le moins d’endroits possible. Chaque copie de moins est un risque de moins.
Que fait AutoTeck de ces données ?
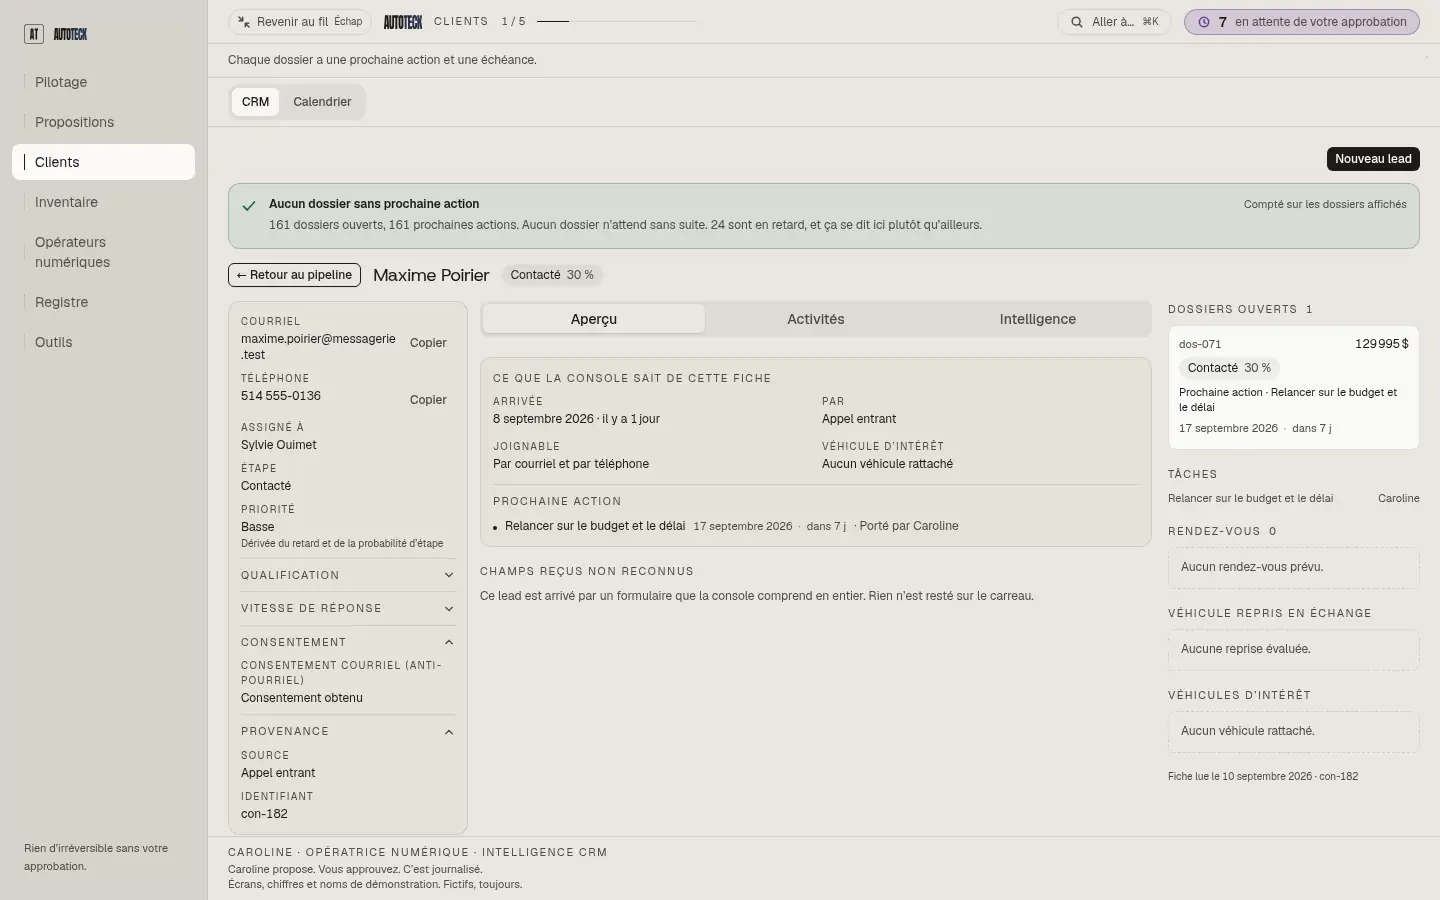
D’abord, il réduit le nombre d’endroits. Textos, courriels et clavardage d’un client vivent dans un même fil, dans la console de la concession, plutôt que dans le téléphone d’un vendeur.
- Les données de chaque concession sont cloisonnées par la base elle-même, séparées de celles des autres.
- Les accès se donnent par poste. Un opérateur numérique est fermé par défaut, jusqu’à ce qu’on lui ouvre un outil.
- L’entrée se fait par double authentification ou par authentification unique.
- Chaque consultation des renseignements d’un client laisse une ligne au journal de consultation : qui, quand, pourquoi.
- Chaque type de dossier a sa durée de conservation, et l’effacement montre son impact avant de s’exécuter.
- Les sauvegardes sont chiffrées et gardées hors site, et leur restauration est vérifiée. Vos données restent exportables.
Pour l’hébergement et les sous-traitants, posez la question telle quelle : une personne de l’équipe vous répond par écrit. Une réponse écrite se date et se vérifie : c’est celle qu’il vous faut.
Qu’est-ce qu’un logiciel ne règle pas ?
Il ne vide pas les cellulaires ni les classeurs. Il ne connaît pas les copies faites hors de lui. Il ne fait pas l’évaluation des facteurs relatifs à la vie privée à votre place, et il ne désigne pas votre responsable de la protection des renseignements. AutoTeck ne détient aucune certification tierce à ce jour.
Ce qu’un bon outil change, c’est la pente. Quand l’endroit prévu est aussi le plus simple, les données s’éparpillent moins.
À retenir
On ne protège pas ce qu’on ne sait pas trouver. La carte vient avant l’outil.
Questions fréquentes
Elle ne l’impose pas en soi. Elle demande, avant de communiquer des renseignements personnels à l’extérieur du Québec, une évaluation des facteurs relatifs à la vie privée, et une entente écrite qui encadre leur protection. Savoir où votre fournisseur garde vos données est donc la première question. Pour votre cas précis, un professionnel du droit tranche.
Cinq, par écrit. Où sont gardées nos données ? Quels sous-traitants y touchent ? Qui, chez vous, peut les consulter ? Pouvons-nous tout exporter, à tout moment ? Comment se fait un effacement, et comment se prouve-t-il ? Une réponse écrite et datée vaut mieux qu’une page de marketing, y compris la nôtre.
Posez la question telle quelle : une personne de l’équipe vous répond par écrit, avec l’hébergement et les sous-traitants. Ce guide ne répond pas à sa place, parce qu’une réponse sur l’hébergement doit être datée et vérifiable. Ce qui ne change pas : les données de chaque concession sont cloisonnées par la base, et elles restent exportables.
D’abord, fermer ses accès le jour même : CRM, courriel, outils des fournisseurs. Ensuite, convenir avec lui de ce que deviennent les conversations et les pièces des clients restées dans son cellulaire personnel. Mieux vaut l’avoir prévu à l’embauche. Pour la suite, ramenez les échanges vers les canaux de la concession : ce qui passe par la console reste sur les fiches.
La Loi 25 demande d’encadrer par écrit ce qu’un fournisseur fait des renseignements que vous lui confiez : à quelles fins, avec quelles mesures de protection, et ce qu’il en fait à la fin du contrat. Vous en restez responsable. Demandez aussi où les données sont gardées. Pour rédiger ou relire l’entente, un professionnel du droit tranche.
Sources
Les textes de loi, les organismes et les études sur lesquels cette page s’appuie. Chacun dit ce qu’il dit; on ne lui fait rien dire de plus.
- Loi sur la protection des renseignements personnels dans le secteur privé (RLRQ, c. P-39.1) · LégisQuébec, Éditeur officiel du Québec
- Utilisation et communication de renseignements personnels, dans les entreprises · Commission d’accès à l’information du Québec
- Réaliser une évaluation des facteurs relatifs à la vie privée · Commission d’accès à l’information du Québec
- Incidents de confidentialité et mesures de sécurité dans les entreprises · Commission d’accès à l’information du Québec